Cuando una empresa empieza a evaluar una VPN, es común encontrarse rápidamente con dos nombres: OpenVPN e IPSec. A primera vista pueden parecer tecnologías que compiten entre sí, como si hubiera que elegir una y descartar la otra. En la práctica, la decisión es bastante más interesante.
Ambas permiten crear conexiones seguras, pero suelen encajar mejor en escenarios distintos. Para una empresa, entender esa diferencia ayuda a evitar una discusión puramente técnica y concentrarse en lo que realmente importa: quién debe conectarse, desde dónde y hacia qué recursos.
El punto de partida no es la tecnología
Antes de comparar protocolos conviene responder una pregunta sencilla: ¿queremos conectar personas o queremos conectar redes?
Si un colaborador necesita acceder desde su laptop a un ERP, un servidor o una carpeta interna, hablamos de un escenario de acceso remoto. Si lo que necesitamos es conectar dos oficinas, una empresa con un cliente o una red local con un datacenter, el problema es distinto.
Ese contexto cambia por completo la decisión.
OpenVPN suele encajar bien en acceso remoto
OpenVPN es ampliamente utilizado para conectar usuarios individuales a una red privada. Un colaborador puede iniciar la VPN desde su laptop y, una vez autenticado, acceder a los recursos que la empresa haya autorizado.
Para una organización, este modelo resulta útil cuando existen usuarios remotos, equipos distribuidos o personal que necesita entrar a sistemas internos desde ubicaciones distintas.
La lógica es simple:
Usuario → VPN → red de la empresa
Desde el punto de vista operativo, este enfoque facilita administrar accesos individuales y separar a los usuarios de la complejidad de otras conexiones que puedan existir dentro de la infraestructura.
IPSec suele aparecer con más frecuencia entre redes
IPSec es muy habitual en conexiones Site-to-Site, especialmente cuando se trata de integrar redes empresariales, firewalls, oficinas o infraestructura de organizaciones distintas.
Por ejemplo:
Empresa A → IPSec → Empresa B
Este tipo de conexión suele permanecer activa de manera continua y permite que determinadas redes se comuniquen según las políticas definidas.
Por eso es frecuente que un cliente corporativo solicite IPSec cuando necesita que un proveedor se conecte a sistemas internos o intercambie tráfico con su red.
No siempre tienes que elegir uno
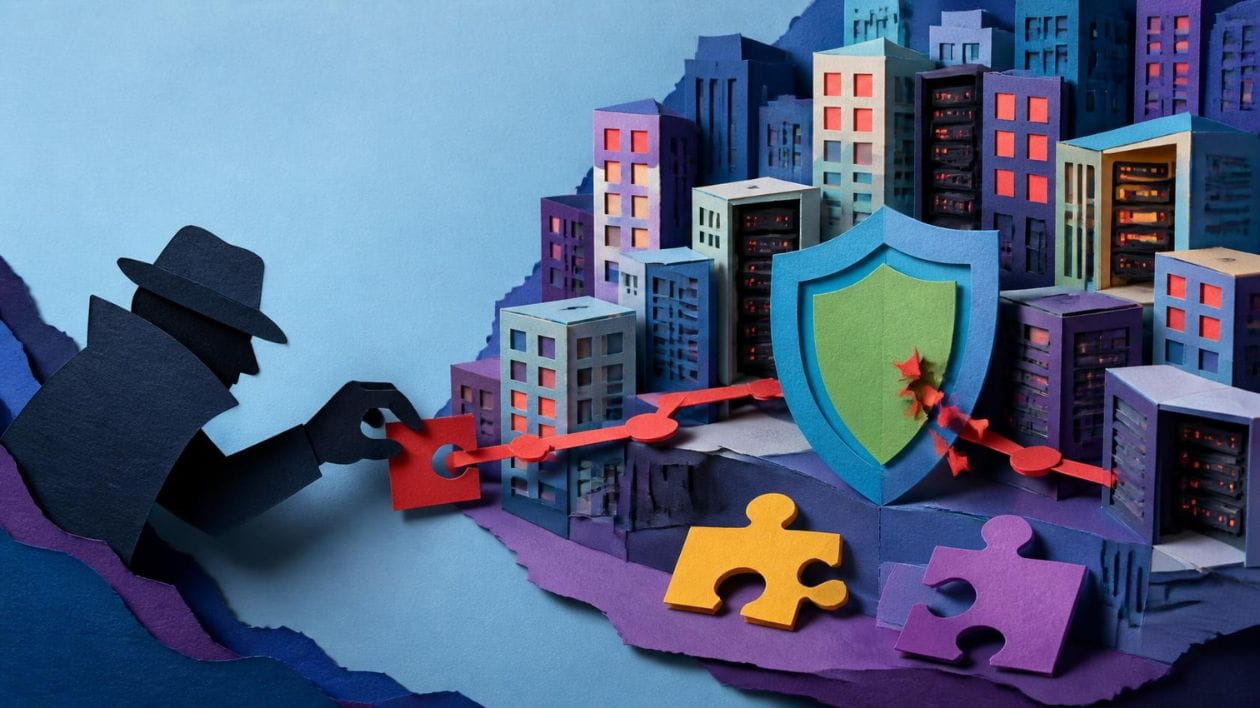
Una de las ideas más útiles para empresas es que OpenVPN e IPSec pueden coexistir dentro de la misma arquitectura.
Imaginemos una organización donde los usuarios trabajan de forma remota, pero además la empresa mantiene una conexión permanente con un cliente corporativo.
La arquitectura podría verse así:
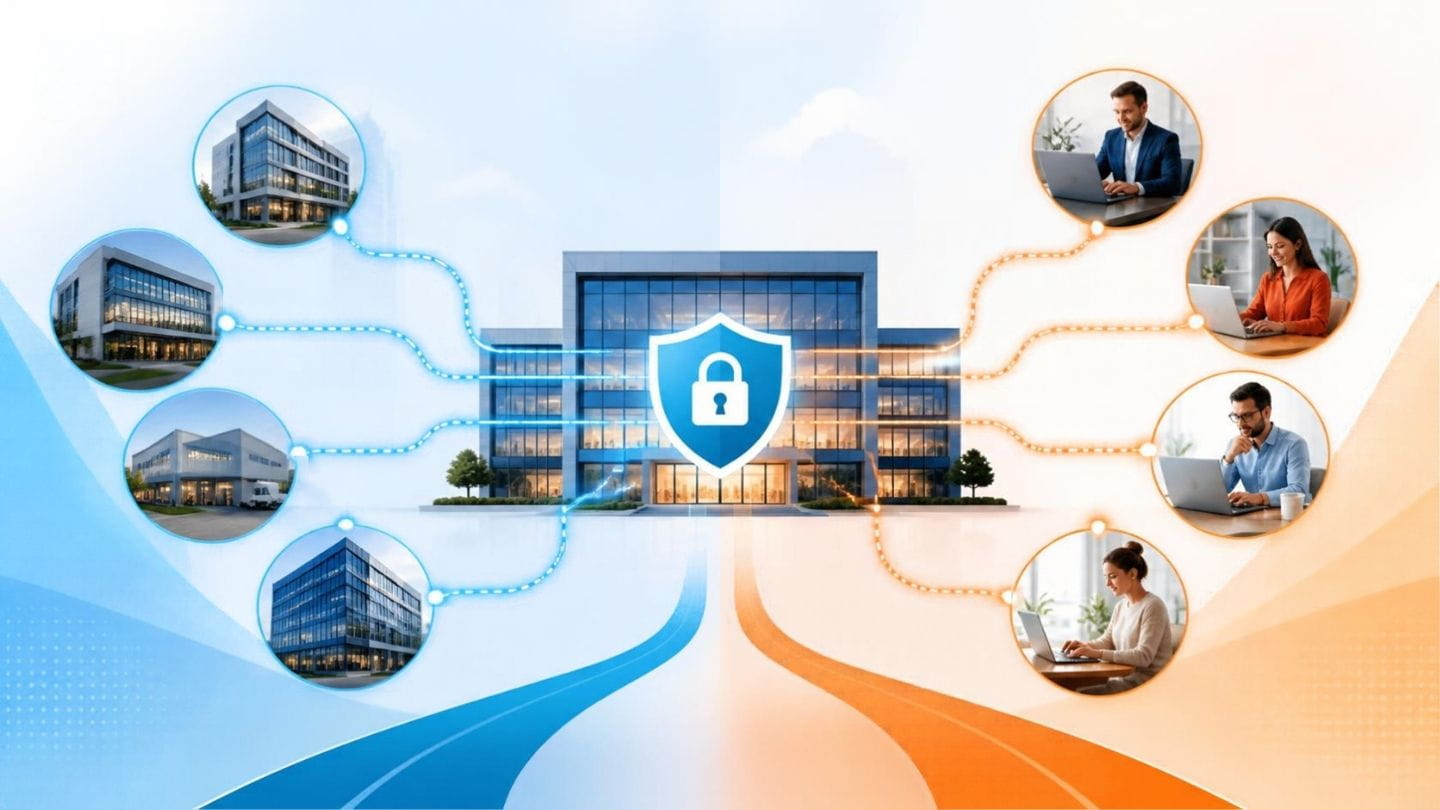
Usuario remoto → OpenVPN → red empresarial → IPSec → red del cliente
Para el usuario, la experiencia sigue siendo sencilla. Solo necesita conectarse a la VPN de su empresa. La infraestructura se encarga posteriormente de encaminar el tráfico hacia la red del cliente.
Esto permite separar responsabilidades y evitar que cada colaborador tenga que configurar directamente la conexión exigida por terceros.
La decisión correcta depende del escenario
No existe una respuesta universal a la pregunta “¿OpenVPN o IPSec?”.
Si el objetivo es proporcionar acceso remoto a usuarios individuales, OpenVPN puede resultar una alternativa natural. Si el objetivo es conectar redes completas o integrarse con otra organización, IPSec suele aparecer con más frecuencia.
Pero cuando ambos escenarios conviven, la arquitectura puede combinar ambas tecnologías.
La clave está en diseñar el flujo completo antes de escoger herramientas.
Lo importante es quién administra la conectividad
Una empresa puede implementar internamente cualquiera de estas tecnologías. Sin embargo, cuando empiezan a coexistir usuarios remotos, múltiples sedes, clientes corporativos y varias conexiones Site-to-Site, la complejidad operativa aumenta.
En ese momento, el reto deja de ser instalar un protocolo y pasa a ser administrar la infraestructura.
Si tu empresa necesita integrar acceso remoto con conexiones IPSec o Site-to-Site, Nettix ofrece servicios de VPN empresarial y conectividad administrada para este tipo de escenarios.

Deja una respuesta