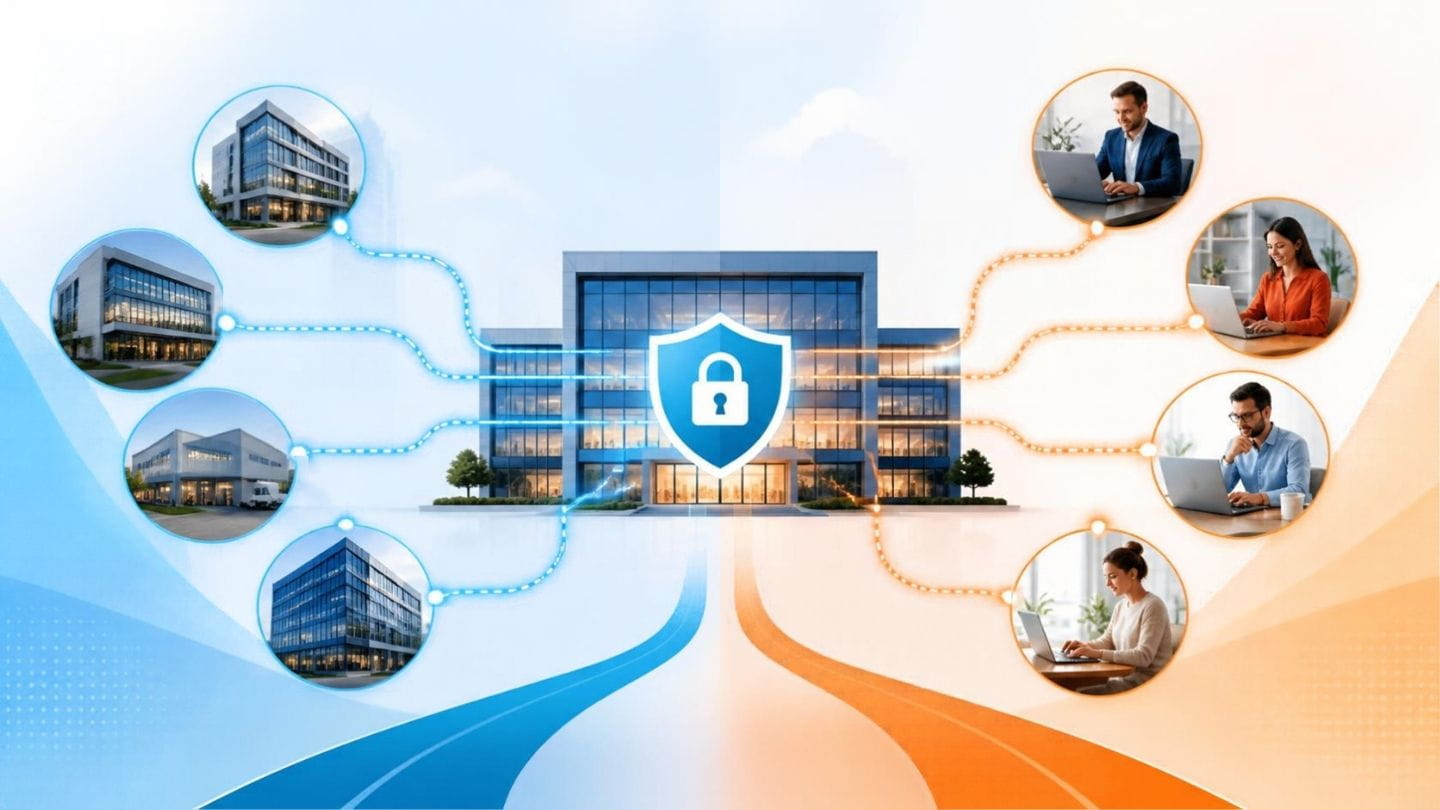
Cuando una empresa dice “necesitamos una VPN”, todavía falta responder una pregunta importante. ¿Queremos conectar una persona o queremos conectar una red completa?
Esa diferencia explica dos de los modelos más utilizados en entornos empresariales: Client-to-Site y Site-to-Site.
Aunque ambos utilizan VPN, resuelven problemas distintos.
Client-to-Site: cuando el usuario necesita entrar a la empresa
En una conexión Client-to-Site, un usuario individual se conecta desde su laptop, computadora o dispositivo hacia una red empresarial.
Es el caso típico de un colaborador que trabaja desde casa y necesita ingresar al ERP, servidor de archivos, panel administrativo o cualquier otro recurso que no está disponible públicamente. La lógica sería:
Usuario → VPN → red empresarial
Este modelo permite controlar qué usuarios pueden acceder y qué recursos tienen autorizados.
Para empresas con colaboradores remotos, consultores o personal distribuido, suele ser la alternativa más natural.
Site-to-Site: cuando lo que se conecta son dos redes
En una VPN Site-to-Site no se conecta una persona, sino dos redes completas. Por ejemplo:
Sucursal → VPN → oficina principal
o:
Proveedor → VPN → cliente corporativo
Una vez que el túnel está establecido, los equipos autorizados pueden comunicarse según las rutas y políticas definidas. Para los usuarios, la conexión puede ser prácticamente transparente.
Dos problemas diferentes
La diferencia se entiende mejor con ejemplos.
Si un gerente necesita conectarse desde su casa al sistema administrativo de la empresa, estamos ante un escenario Client-to-Site.
Si una oficina en otra ciudad necesita acceso permanente a un servidor ubicado en la sede principal, estamos ante Site-to-Site.
Si una empresa debe conectarse con un cliente corporativo mediante IPSec, nuevamente hablamos de Site-to-Site.
El tipo de VPN depende del flujo que se quiere establecer, no de una preferencia tecnológica.
Ambos modelos pueden convivir
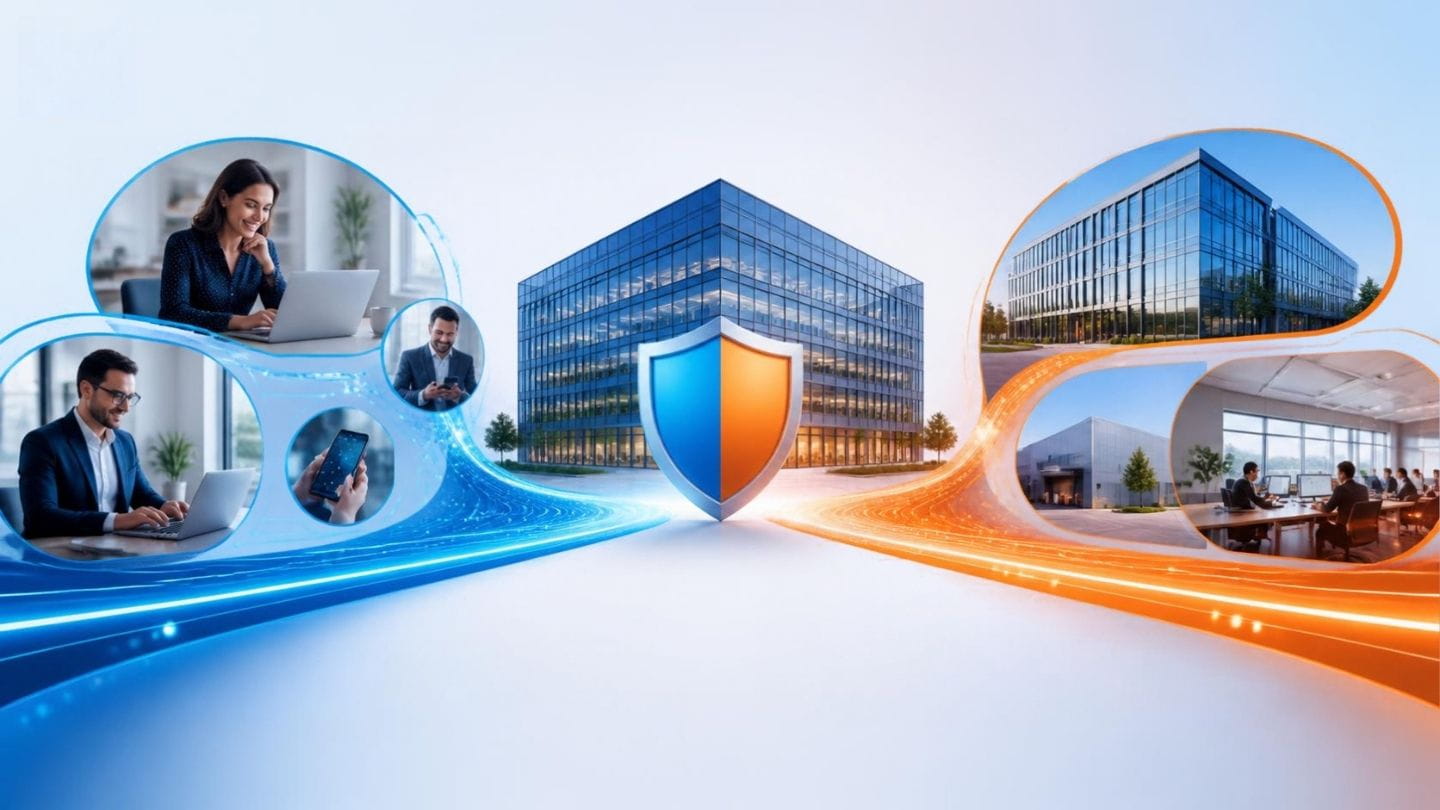
Muchas organizaciones necesitan las dos cosas. Una empresa puede tener colaboradores remotos que se conectan mediante Client-to-Site y, al mismo tiempo, mantener conexiones Site-to-Site con sucursales, datacenters o clientes. La arquitectura puede verse así:
Usuario remoto → VPN → red empresarial → Site-to-Site → otra red
Esto permite que los usuarios utilicen una experiencia relativamente simple, mientras que la infraestructura gestiona las conexiones más complejas detrás.
Qué debería evaluar una empresa
Antes de escoger un modelo, conviene revisar quién necesita conectarse, qué recursos debe alcanzar y si la conexión debe estar activa de forma permanente.
También importa la cantidad de usuarios, las redes involucradas, el tipo de aplicación y las responsabilidades de administración.
Una mala elección no siempre significa que la tecnología falle. Muchas veces simplemente obliga a operar una arquitectura innecesariamente compleja.
La arquitectura debe seguir al negocio
Una VPN empresarial funciona mejor cuando responde a procesos concretos. Si la necesidad es trabajo remoto, Client-to-Site puede ser suficiente. Si hay varias oficinas, infraestructura cloud o integraciones con terceros, Site-to-Site puede ser más apropiado.
Cuando ambos escenarios aparecen al mismo tiempo, conviene diseñar una arquitectura que pueda crecer sin depender de configuraciones aisladas.
Nettix implementa y administra soluciones de VPN empresarial, acceso remoto y Site-to-Site para organizaciones que necesitan conectar usuarios, oficinas, clientes y proveedores.

Deja una respuesta