Una reciente vulnerabilidad en Linux ha vuelto a poner sobre la mesa una pregunta que pocas empresas se hacen: ¿qué tan protegidos están realmente los servidores donde funcionan sus aplicaciones más importantes?
Para muchas empresas, contratar un servidor VPS es una decisión relativamente sencilla. Los precios resultan atractivos, la puesta en marcha es rápida y, mientras todo funcione correctamente, no parece haber motivos para cuestionar la infraestructura. Sobre ese servidor pueden instalarse sistemas de facturación, plataformas de ventas, aplicaciones empresariales o incluso bases de datos que concentran buena parte de la información del negocio.
Sin embargo, detrás de esa aparente tranquilidad existe una realidad que no siempre se conoce. Los servidores virtuales dependen de una infraestructura física y de componentes de software que deben mantenerse permanentemente actualizados. Cuando aparece una vulnerabilidad importante en esa infraestructura, la seguridad de una aplicación puede verse comprometida por un problema que no se encuentra dentro de ella.
Ese es precisamente el debate que ha reabierto PwnEscape, identificada como CVE-2026-99999, una vulnerabilidad crítica del kernel de Linux divulgada en octubre de 2026.
PwnEscape: cuando el problema está fuera de tu servidor
Para entender la importancia de esta vulnerabilidad, primero debemos recordar cómo funciona un VPS. Aunque el cliente percibe que dispone de un servidor independiente, en muchas plataformas varios servidores virtuales comparten un mismo equipo físico, manteniéndose separados mediante tecnologías de virtualización.
Esa separación es uno de los fundamentos de la computación en la nube. En condiciones normales, lo que sucede dentro de un servidor virtual no debería permitir acceder al sistema que lo hospeda ni afectar a otros clientes.
La investigación de PwnEscape demostró que determinadas condiciones en el procesamiento de paquetes de red de Linux podían romper esa frontera de seguridad. Los investigadores consiguieron extraer información de la memoria del servidor anfitrión y, en entornos controlados de laboratorio, provocar su caída y ejecutar código con privilegios elevados.
El hallazgo surgió durante una investigación relacionada con la plataforma de aislamiento de aplicaciones de Vercel. La empresa confirmó que se había demostrado una fuga de memoria del anfitrión en su entorno de producción, mientras que los ataques de ejecución de código se reprodujeron en sistemas controlados por los investigadores. Vercel también señaló que las investigaciones no demostraron acceso a archivos o datos de aplicaciones de sus clientes.
Lo relevante para las empresas no es memorizar los detalles técnicos del fallo, sino comprender su significado: una aplicación puede estar correctamente configurada y aun así depender de una infraestructura que presente vulnerabilidades fuera de su control.
Esto no significa que todos los VPS sean inseguros ni que todos los servidores Linux estén afectados. La exposición depende de las versiones utilizadas, la configuración de la plataforma y las medidas de protección implementadas por cada proveedor.
El verdadero riesgo aparece cuando el VPS sostiene tu negocio
Imaginemos una empresa comercial que utiliza un VPS para alojar su sistema de inventarios y facturación. Durante meses, el servicio funciona sin problemas. Los empleados acceden diariamente, registran ventas y consultan información de sus clientes. Con el tiempo, ese servidor pasa de ser una herramienta tecnológica a convertirse en un elemento indispensable para la operación.
Ahora imaginemos que una vulnerabilidad afecta al sistema físico que hospeda ese VPS. La empresa podría experimentar una interrupción del servicio o, en un escenario de compromiso más grave, verse expuesta a riesgos sobre la confidencialidad e integridad de su información.
El impacto dejaría de ser exclusivamente informático. Los trabajadores podrían perder acceso al sistema, retrasarse las facturas, acumularse pedidos pendientes y detenerse procesos que dependen de esa aplicación.
Y aquí aparece una pregunta importante: ¿quién está encargado de proteger la infraestructura que sostiene ese sistema?
Muchos proveedores de VPS ofrecen los recursos necesarios para ejecutar aplicaciones, pero no necesariamente incluyen administración del sistema operativo, seguimiento de vulnerabilidades, pruebas de recuperación o acompañamiento especializado ante incidentes. Estos servicios pueden existir, aunque normalmente dependen del plan contratado y de las responsabilidades acordadas.
Por eso, elegir un VPS únicamente por su precio mensual puede resultar insuficiente cuando lo que se aloja es una aplicación crítica para la empresa.
Estar actualizado no siempre significa estar protegido
Una de las enseñanzas más importantes de PwnEscape está relacionada con las actualizaciones de seguridad.
Los fabricantes de sistemas operativos y los investigadores trabajan continuamente para descubrir y corregir vulnerabilidades. Sin embargo, publicar una corrección no significa que todos los servidores del mundo comiencen inmediatamente a utilizarla.
En numerosos entornos Linux, por ejemplo, una actualización puede quedar instalada sin que el servidor empiece a utilizar la nueva versión del kernel hasta realizar un reinicio. Si ese mantenimiento se posterga indefinidamente, parte de las correcciones puede permanecer sin activarse.
También hay situaciones en las que el fabricante todavía está evaluando si determinadas versiones de su sistema están afectadas. Al 20 de octubre de 2026, Canonical mantiene el estado Needs evaluation para el paquete principal del kernel de Ubuntu 24.04 frente a CVE-2026-99999. Esto significa que la evaluación oficial continúa pendiente, no que el sistema haya sido declarado seguro.
Esta diferencia suele pasar inadvertida para las empresas que contratan infraestructura sin administración. El servidor puede seguir funcionando durante meses, mientras las tareas de mantenimiento y revisión de seguridad quedan pendientes.
La seguridad, por tanto, no depende exclusivamente de disponer de actualizaciones. Depende también de contar con personas y procedimientos que evalúen cuándo aplicarlas, cómo hacerlo y cómo comprobar que realmente han quedado activas.
¿Qué puede hacer una empresa para reducir su exposición?
La primera medida es identificar qué aplicaciones importantes dependen de servidores virtuales y conocer quién se responsabiliza de su mantenimiento. No hace falta dominar Linux para solicitar esta información. El proveedor debería poder explicar qué controles utiliza para proteger el sistema anfitrión, cómo atiende las vulnerabilidades críticas y qué proceso sigue para instalar actualizaciones de seguridad.
En el caso concreto de PwnEscape, conviene solicitar una confirmación del estado de los servidores frente a CVE-2026-99999, incluyendo la evaluación del fabricante y la aplicación de una versión corregida cuando corresponda. No basta con recibir una respuesta genérica indicando que el servidor está actualizado.
También es importante comprobar que existen copias de seguridad independientes de la infraestructura principal. Pero tener respaldos no es lo mismo que garantizar la recuperación. Una empresa debería conocer cuánto tiempo tomaría restaurar sus aplicaciones y si esas copias se han probado realmente.
Mientras un fabricante publica o valida una corrección, el proveedor técnico debe evaluar medidas temporales para reducir la exposición, especialmente en plataformas que alojan cargas de distintos clientes. Las medidas concretas dependen de la arquitectura utilizada y no sustituyen la instalación del parche correspondiente.
Finalmente, conviene establecer ventanas de mantenimiento y procedimientos de recuperación. Reiniciar un servidor de producción sin planificación puede generar sus propios problemas, pero postergar indefinidamente los reinicios también puede acumular riesgos.
La recomendación fundamental es sencilla: pide a tu proveedor evidencia de cómo mantiene, protege y recupera la infraestructura donde funciona tu negocio.
¿Ha llegado el momento de considerar una nube privada administrada?
Un VPS sigue siendo una solución válida para muchas aplicaciones y proyectos. No obstante, cuando una empresa depende de su infraestructura para vender, facturar, atender clientes o mantener procesos esenciales, la decisión ya no debería centrarse exclusivamente en memoria, almacenamiento y precio.
En ese escenario cobra importancia una infraestructura diseñada según las necesidades del negocio, acompañada de administración, monitoreo, mantenimiento y procedimientos de continuidad.
Una nube privada administrada puede ofrecer un enfoque diferente, con recursos y controles definidos de acuerdo con las necesidades de cada organización. Esto permite establecer responsabilidades claras sobre la infraestructura, la atención de incidentes y la recuperación de los servicios, de acuerdo con las condiciones contratadas.
Por supuesto, una nube privada tampoco está libre de vulnerabilidades. Su valor no reside en prometer inmunidad ante los ataques, sino en permitir una estrategia de seguridad y operación acorde con la importancia de las aplicaciones alojadas.
La diferencia entre contratar capacidad de cómputo y contratar un servicio de infraestructura administrada puede resultar decisiva cuando ocurre un incidente.
La seguridad no debería depender de que algo falle primero
PwnEscape terminará teniendo las correcciones y medidas de protección correspondientes, como ocurre con muchas vulnerabilidades importantes. Pero no será la última falla de seguridad que afecte a servidores empresariales.
Cada nueva vulnerabilidad recuerda que la infraestructura tecnológica necesita atención constante, incluso cuando aparentemente todo funciona bien.
Para una empresa, la pregunta no debería ser únicamente cuánto cuesta mantener encendido su servidor, sino cuánto depende de él y quién se responsabiliza de protegerlo.
Un servidor económico puede ser suficiente para una aplicación secundaria. Cuando de él depende la continuidad del negocio, el verdadero valor está en la seguridad, la administración y la capacidad de recuperación.
¿Tu empresa depende de un VPS para seguir operando?
Si tu sistema de facturación, ERP, plataforma comercial o aplicación crítica funciona en un VPS, puede ser un buen momento para revisar si la infraestructura actual responde a las necesidades de tu negocio.
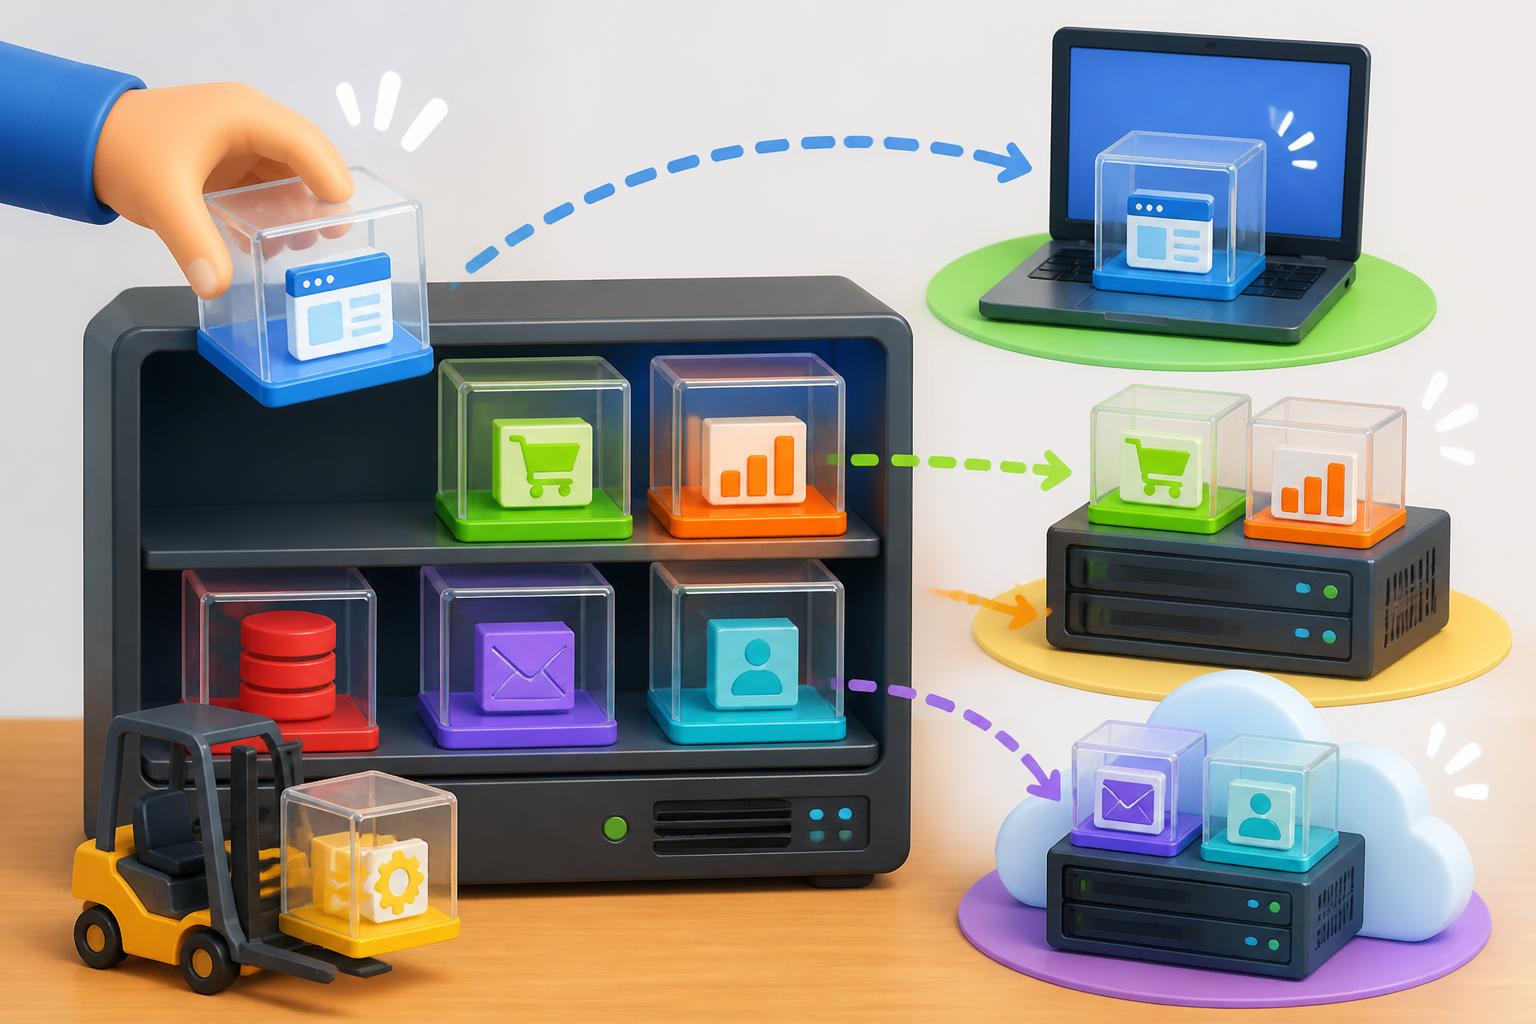
Nettix ofrece soluciones de nube privada administrada orientadas a empresas que necesitan continuidad, seguridad y soporte especializado. Su equipo puede ayudarte a evaluar la infraestructura existente y las alternativas para migrar tus aplicaciones.
Conoce las soluciones disponibles en tu país:
Nettix Perú — Nube privada y migración de servidores
Nettix México — Infraestructura en nube privada administrada
La prevención comienza mucho antes de que ocurra el próximo incidente.

Deja una respuesta